【PHP2Shell】サイト改ざんでSEOはどうなる?Googleの警告の見つけ方と復旧手順
2026年10月21日、PHPの開発チームは、外部から認証なしにサーバー上でプログラムを実行されうる2つの重大な脆弱性を修正したバージョンを公開しました。通称「PHP2Shell」と呼ばれ、セキュリティの専門企業が相次いで注意を呼びかけています。同じ2026年10月21日には、圧縮形式Brotliの脆弱性「HTTP2Shell(Node2Shell)」に対するNode.jsの修正バージョンも公開されています。
PHPはWordPressをはじめ、多くのサイトの土台になっている言語です。御社のサイトが動いているサーバーも、PHPを使っている可能性が高いと考えてよいでしょう。サイトの改ざんは、他人事ではありません。
結論から言うと、サイトが改ざんされると、検索結果に警告が付き、順位が下がり、場合によっては検索結果から消えます。復旧は、Search Consoleで状況を確かめ、原因を直してから、Googleに審査をリクエストする流れです。
この記事では、改ざんが検索結果に与える影響、気づく方法、復旧の手順を解説します。後半では、当社がPHP2Shellの修正バージョンの公開から約1日でサーバーを更新した、実際の対応の流れも紹介します。
PHP2Shellは、PHP本体にある2つの脆弱性(CVE-2026-109618、CVE-2026-109619)の通称です。PHPのセキュリティチームは、深刻度の指標 CVSS v4.0 で両方を9.2と評価しています。特定のアプリケーションの欠陥ではなく、PHPそのものの問題なので、WordPressなどのCMSを使っているサイトも土台のPHPが古ければ影響を受けます。
PHPの公式発表は「PHP 8.5.12, 8.4.27, 8.3.36 and 8.2.35 fix two critical vulnerabilities that can allow unauthenticated remote code execution. All PHP users are strongly encouraged to update immediately.」と、2026年10月21日に修正バージョンを公開して直ちに更新するよう求めています。専門企業の分析では、PHP 5.4までさかのぼる古いバージョンにも同じ問題があるとされています。一方、PHP 8.1以前はPHPプロジェクトのサポートが終わっており、公式の修正バージョンは出ていません。
サイト運営者がすることは3つです。使っているサーバーのPHPのバージョンを確かめること、レンタルサーバーならサーバー会社の告知を確かめること、そして自分で判断がつかなければ制作会社に相談することです。
実際に悪用されているかは、情報源によって見方が分かれています。攻撃の試みを観測したと報告する企業がある一方で、被害の全容は確認されていないとする企業もあります。
同じ時期に話題になっている「HTTP2Shell」「Node2Shell」は、圧縮形式Brotliの脆弱性という別の問題で、次の枠で説明します。
出典: PHP「Security advisory: Critical remote code execution vulnerabilities, update now」、Qualys「PHP Announces Critical Security Release for Two Vulnerabilities」、Akamai「Understanding PHP2Shell: Everything You Need to Know」、Recorded Future「PHP2Shell Vulnerability Exploitation」、Tenable「php2shell (CVE-2026-109618, CVE-2026-109619): FAQ」
HTTP2Shellは、Googleが開発した圧縮形式Brotliのライブラリにある脆弱性(CVE-2026-111497)の通称です。細工された圧縮データを展開させられると、メモリの範囲外への書き込みが起こり、最悪の場合はプログラムを実行されます。CVEの記録では、深刻度の指標 CVSS v4.0 で9.2と評価されています。
最初に修正バージョンを出したのがNode.jsだったため「Node2Shell」と呼ばれ、その後、原因がBrotli本体にあるとして「HTTP2Shell」の呼び名が広まりました。「Python2Shell」と呼ぶ記事もあります。どれも同じ脆弱性です。名前に「HTTP2」とありますが、HTTP/2という通信方式の問題ではありません。
影響を受けるのはBrotli 1.0.3〜1.2.0で、修正バージョンは1.2.1です。古い系統には1.1.1と1.0.10が出ています。Node.jsは22.23.4、24.22.1、26.12.1で修正され、公式発表は細工されたデータが「write past the end of an internal decoder buffer」(内部バッファの末尾を越えて書き込む)と説明しています。PythonのBrotliパッケージも対象です。
狙われるのは、外部の相手が用意した圧縮データを展開する処理です。外部から送られてきたデータも、サーバーが外部のサイトから取得した応答も対象になる可能性があります。PHP2ShellはPHP本体、HTTP2Shellは圧縮ライブラリの脆弱性です。WordPressのサイトにも、更新の確認やピンバックのように、サーバー側で外部のURLからデータを取得する機能があり、その部品に古いBrotliが含まれていれば影響を受けます。サイト運営者がすることはPHP2Shellと同じです。レンタルサーバーならサーバー会社の告知、ご自身で管理しているならOSやNode.jsの更新を確かめ、判断がつかなければ制作会社に相談してください。
2026年10月24日時点の専門企業の分析では、実際の攻撃は確認されていません。一方、攻撃を試すためのコードは公開されており、テスト環境でプログラムの実行に成功したとする報告もあります。
出典: Node.js「Wednesday, October 21, 2026 Security Releases」、OpenCVE「CVE-2026-111497」、Upwind「HTTP2Shell (CVE-2026-111497): One Brotli Bug, RCE Across the HTTP Stack」、Strobes「HTTP2Shell: Brotli RCE (CVE-2026-111497)」、Brandefense「HTTP2Shell: Brotli CVE-2026-111497」、Aikido「Node2Shell Brotli vuln (CVE-2026-111497) evolves to HTTP2Shell」
この記事でわかること
- サイトが改ざんされると検索結果に何が起きるか、どうすれば気づけるか
- Googleのガイドに沿った復旧手順と、警告が消えるまでの流れ
- 当社がPHP2Shellにどう対応したか(修正バージョンの公開から約1日で更新した事例)
おすすめの読者層
- Search Consoleに「セキュリティの問題」や見覚えのない警告が出て、何をすればよいか知りたい方
- WordPressなどで運営しているサイトが、PHP2Shellのような脆弱性の影響を受けるか不安な方
- 改ざんから復旧したあと、順位や検索結果がいつ戻るのか知りたいWeb担当者
サイトが改ざんされると検索結果で何が起きるか
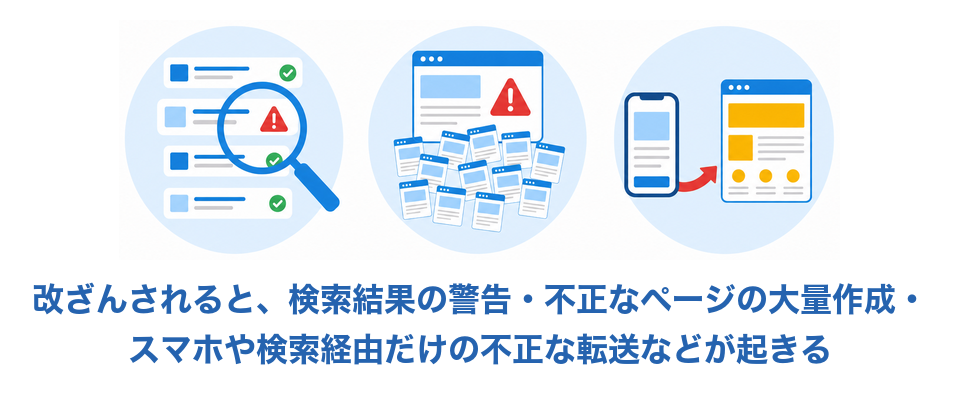
検索結果に警告が付く
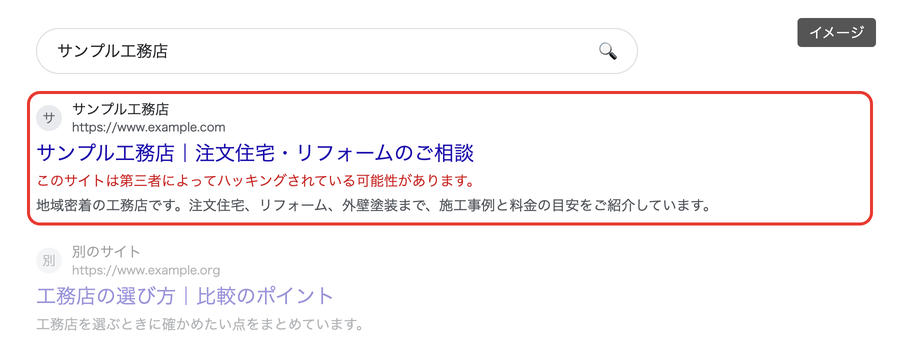
Googleは、ハッキングされたサイトを見つけると、検索結果のそのサイトの下に「このサイトは第三者によってハッキングされている可能性があります」という警告を表示します(Google検索ヘルプ)。マルウェアを配っているサイトの場合は、文言が「このサイトはパソコンに損害を与える可能性があります」に変わります。
検索結果では、次のイメージのように、サイトのタイトルの下に警告の文言が表示されます(サイト名とURLは架空のものです)。
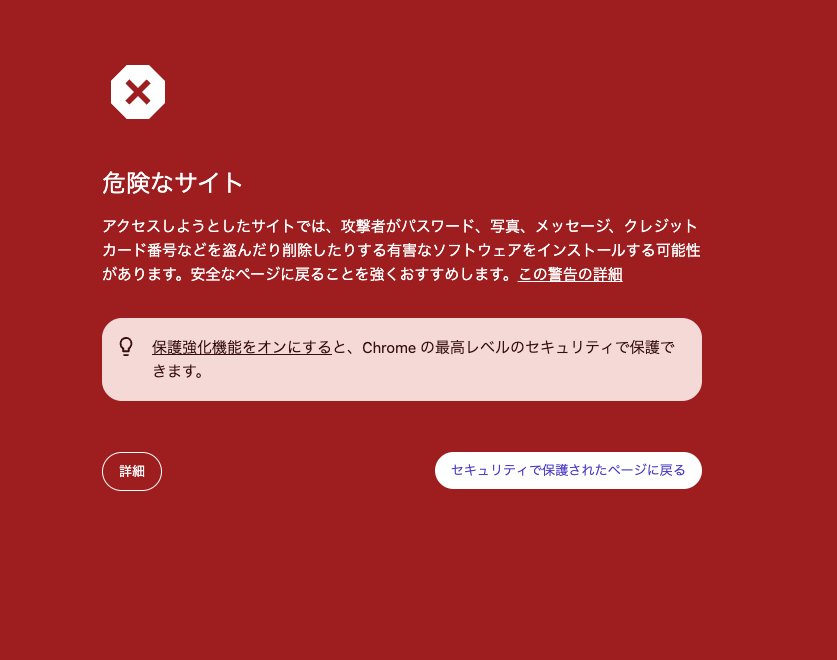
警告は検索結果だけにとどまりません。サイトを開こうとした人のブラウザにも、警告のページが表示されます。Search Consoleのヘルプにも「検索結果に警告ラベルが追加されたり、ユーザーがそのページにアクセスしようとすると、ブラウザでインタースティシャルな警告ページが表示されたりします」とあります。セーフブラウジングと呼ばれる仕組みで、Chromeなどのブラウザがページを開く前に赤い警告画面を出す、というものです。
次の画像は、Googleがテスト用に公開しているページをChromeで開いたときに表示された、実際の警告画面です(2026年10月26日撮影)。
警告の付いたサイトを開く人はほとんどいません。順位が落ちる前に、クリックされなくなります。
知らないページが大量に作られる
改ざんでよく見られるのが、日本語キーワードハックと呼ばれる手口です。サイトの中に「ランダムに生成されたディレクトリ名」のフォルダが作られ、自動生成された日本語のページが大量に置かれます。ページには偽ブランド品を売る店へのアフィリエイトリンクが貼られ、ハッカーはその収益を狙っています(Googleの復旧ガイド「日本語キーワードによるハッキングを解決する」)。
サイトの運営者が知らないうちに、ブランド品やカジノの名前の付いた何千ものURLがGoogleに登録されてしまいます。サイト名で検索したときに、見覚えのない日本語のページが並ぶ、という形で気づくことが多い改ざんです。
スマホや検索経由だけ別のサイトに飛ばされる
もう1つよく見られるのが、不正なリダイレクトです。サイトに転送用のコードを埋め込まれ、訪問者が有害なページやスパムのページへ飛ばされます。Googleのスパムに関するポリシーでも、ハッキングされたコンテンツの例として挙げられています。どこから来たか(リファラー)、どのブラウザか(ユーザーエージェント)、どの端末かによって、転送するかどうかを変える場合があります。
パソコンでサイトのURLを直接開くと普通に見えるのに、スマホで検索結果から開いたときだけ別のサイトに飛ばされる、というのがこの手口です。運営者が自分で確かめても気づきにくいように作られています。
順位が下がり、手動による対策を受けることもある
ハッキングされたコンテンツは、Googleのスパムに関するポリシーの違反項目です。同じポリシーは「ハッキングされたコンテンツとは、サイトのセキュリティ上の脆弱性に付け込まれ、許可なくサイトに配置されたコンテンツのことです」と定義しています。運営者に悪意がなくても、サイトに置かれたスパムはスパムとして扱われます。
その結果、警告やクリックの減少に加えて、Googleの担当者による手動による対策を受けることがあります。手動による対策を受けると、サイトの一部またはすべてが検索結果に出なくなります(Search Consoleヘルプ「手動による対策レポート」)。スパムの種類とGoogleの扱いは「SEOスパムとは」で解説しています。
出典: Google「Google 検索で問題を報告する」、Google「「このサイトはパソコンに損害を与える可能性があります」と表示される」、Google「セキュリティの問題レポート」、Google「日本語キーワードによるハッキングを解決する」、Google「Google ウェブ検索のスパムに関するポリシー」、Google「手動による対策レポート」
改ざんに気づく方法
改ざんやハッキングで困って検索する人は、毎月一定数います。当社ツールで調べた検索数は次のとおりです。
| キーワード | 月間推定検索数 |
|---|---|
| WordPress 脆弱性 | 1,520 |
| PHP バージョンアップ | 704 |
| PHP 脆弱性 | 472 |
| WordPress セキュリティ | 384 |
| WordPress PHP バージョン | 256 |
| ハッキング 被害 | 112 |
| サイト 改ざん | 72 |
| WordPress 乗っ取り | 56 |
| サイト ハッキング | 56 |
| マルウェア サイト | 56 |
| WordPress 改ざん | 32 |
| ホームページ 改ざん | 32 |
| セキュリティの問題 | 24 |
※当社ツール「aramakijake.jp」によるGoogleの月間推定検索数(2026年10月26日調べ)。推定値なので、実際の検索回数とは異なる場合があります。「PHP2Shell」は言葉が新しすぎて、まだデータがありません。
「WordPress 脆弱性」「PHP バージョンアップ」のように、改ざんされる前に調べている人が多い一方で、「サイト 改ざん」「WordPress 乗っ取り」のように、被害に遭ってから調べる人も毎月います。気づく手がかりは、次の3つの場所にあります。
Search Consoleの「セキュリティの問題」と「手動による対策」
最初に見る場所は、Search Consoleの「セキュリティの問題」レポートです。サイトのハッキングや、訪問者に危害が及ぶおそれのある動作をGoogleが見つけると、このレポートに調査結果が表示されます。
レポートには、ハッキングの種類が出ます。ヘルプの分類では、ページに悪意のあるコードを注入された「コードインジェクション」、スパムのリンクやテキストを追加された「コンテンツインジェクション」、新しいページを作られた「URLインジェクション」です。問題がなければ、緑色のチェックマークが表示されます。
「手動による対策」レポートも合わせて確かめてください。ハッキングされたコンテンツに対する手動による対策が入っていれば、ここに表示されます。
site:検索で見覚えのないページを探す
Googleで「site:御社のドメイン」と検索すると、Googleに登録されている御社のページの一覧が出ます。この一覧に見覚えのないURLが混じっていないかを確かめるのが、手早い確認方法です。Googleの復旧ガイドでも、この方法が紹介されています。
見覚えのない日本語のページ、ブランド品や医薬品の名前が付いたURL、サイト名で検索したときに出る意味不明なタイトルが、改ざんの手がかりです。ブランド名に「site:」を組み合わせると、Googleに登録された不正なページを拾いやすくなります。
ログイン中は普通に見える手口がある
注意したいのは、運営者が確かめても異常が見えないことがある点です。ハッカーは、見つかりにくいようにスパムを隠す手口を使います。Search Consoleのヘルプにも「ハッカーは、サイト所有者に見つかることを避けるため、クローキングの手法を使ってスパム コンテンツを隠す場合があります」と書かれています。
不正なページを開くと404エラーに見せかけたり、ログイン中の運営者には元のページを見せたりして、検索エンジンと検索経由の訪問者にだけスパムを見せる手口です。自分のブラウザで普通に見えても、改ざんされていないとは言い切れません。Search ConsoleのURL検査ツールでGoogleが取得した内容を見ると、隠されたコンテンツを確かめられます。
もう1つの手がかりは、Search Consoleの所有者の一覧です。日本語キーワードハックでは、ハッカーが自分を所有者として追加することがあり、身に覚えのない所有権確認の通知が届きます。「ユーザーと権限」の画面で、知らないユーザーがいないかを確かめてください。
出典: Google「セキュリティの問題レポート」、Google「キーワードとリンクのクローキングによるハッキングを解決する」、Google「Search Console の利用」、Google「日本語キーワードによるハッキングを解決する」
改ざんされたときの復旧手順
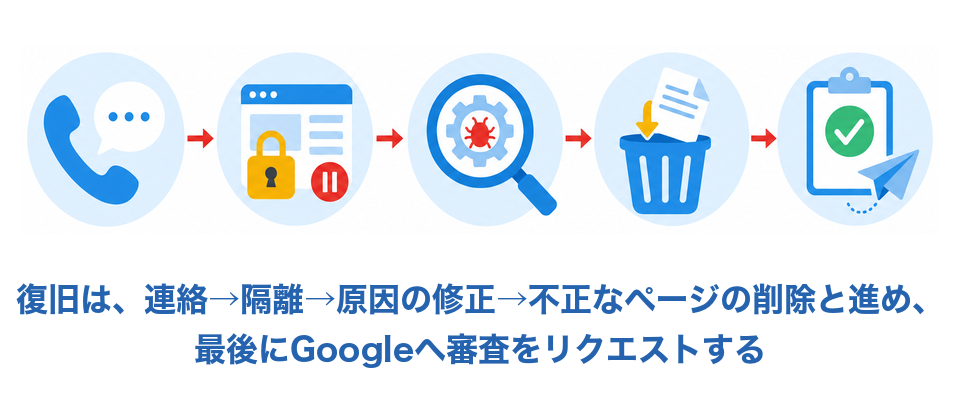
Googleは、ハッキングされたサイトの復旧ガイドを公開しています。ここではそのガイドの流れに沿って、サイト運営者が押さえておく手順を説明します。サーバーの中を調べて直す作業は、技術者か制作会社に任せる前提です。運営者の役割は、連絡と判断、そしてGoogleへの申請です。
関係者に連絡する
最初にするのは連絡です。レンタルサーバーなら、サーバー会社に状況を知らせます。サーバー会社の側で侵入の範囲を把握できる場合があるためで、Googleの復旧ガイドでも、ホスティング業者への連絡が手順の1つに入っています。
制作会社や保守の担当者にも、同じタイミングで連絡します。個人情報を扱うサイトなら、社内の責任者にも早めに報告しておく形が無難です。
サイトを一時的に止める
次に、サイトを隔離します。Googleの復旧ガイドは「サイトをオフラインにして、ユーザーにコンテンツが配信されないようにします」と説明し、一時的に停止していることを示すHTTPステータスコード503を返す方法を勧めています。
robots.txtでクローラーを止めるだけでは足りません。ガイドは「robots.txt disallow を使用すると、検索エンジンのクローラしかブロックされないため、やはり不十分です」と明記しています。訪問者を守るための停止なので、訪問者に届かない形にする必要があります。
サイトを止めると順位が落ちないか、と心配になるところです。一時的にオフラインにしても、検索順位への影響はほとんどありません(Googleの復旧ガイド「サイトを隔離する」)。改ざんされたまま公開を続けるほうが、警告やスパム判定の点でずっと不利です。
隔離と同時に、サイトに関わるすべてのアカウントのパスワードを変え、見覚えのないユーザーアカウントがないかを確かめます。
原因を特定して直す
侵入経路としてよくあるのは、管理者のパソコンの感染、弱いパスワードや使い回し、古いソフトウェア、不適切なコーディングです(Googleの復旧ガイド「脆弱性の特定」)。古いソフトウェアについて、ガイドは「サーバーのソフトウェアを常に最新の状態に保つことをおすすめします」と勧めています。
PHP2Shellのように、PHP本体の脆弱性が入口になることもあります。CMSやプラグインだけ更新しても、土台のPHPが古ければ穴は残ります。制作会社や技術者には、サイトのプログラムだけでなく、サーバーのPHPのバージョンまで確かめてもらってください。
不正なページとファイルを取り除く
改ざんされたファイルや不正に作られたページを取り除くときは、改ざんされる前の正常なバックアップから戻すのが基本です。バックアップがない場合は、不審なファイルを1つずつ調べて取り除くことになります。
日本語キーワードハックのガイドでは、.htaccessをクリーンなものに置き換える、CMS本体とプラグインを再インストールする、不審なサイトマップとPHPファイルを削除する、Search Consoleに追加された不審な所有者と確認用のファイルを削除する、という手順が示されています。
不正なファイルやページを取り除いたあとは、ガイドの言う「入手可能なソフトウェアのアップグレード、アップデート、パッチをインストールします」の段階です。原因の穴をふさがずに公開し直すと、同じ経路でまた改ざんされます。
Googleに審査をリクエストする
不正なファイルやページの削除と、原因になった穴の修正が終わり、サイトを公開し直したら、Search Consoleから審査をリクエストします。「セキュリティの問題」レポートに出ている問題は同じレポートから、「手動による対策」が入っていればそのレポートから申請します。
申請の文面には、何が起きて、どう直したかを書きます。Search Consoleのヘルプは「再審査リクエストには、修正した内容を記述します」とし、「リクエストに対する決定が通知されるまではリクエストを再送信しないでください」と念を押しています。手動による対策の再審査では、レポートに載ったすべての問題をすべてのページで直してから申請する必要があります。一部だけ直して申請しても、検索結果は変わりません。
出典: Google「ハッキングされたようです」、Google「サイトを隔離する」、Google「脆弱性の特定」、Google「サイトの問題の修正と管理」、Google「日本語キーワードによるハッキングを解決する」、Google「セキュリティの問題レポート」、Google「手動による対策レポート」
SEOへの影響はどのくらい続くか
警告が消えるまでの流れ
審査にかかる時間は、問題の種類で違います。Googleの復旧ガイドの目安では、スパムを目的としたハッキングは「最長で数週間かかることがあります」、マルウェアは「数日かかります」です。Search Consoleのヘルプにも「ほとんどの再審査は、数日から数週間かかります」とあります。
サイトがクリーンだとGoogleが判断すると、ガイドによれば警告はブラウザと検索結果から「72 時間以内」に消えます。逆に、まだ問題が残っているとGoogleが判断した場合は、「セキュリティの問題」レポートに感染したURLの例が追加で表示され、警告は残ります。審査が通らなかったときは、その例を手がかりに取り残しを探す形です。
検索結果に残った不正なURLを消す
警告が消えても、不正に作られたページのURLはしばらくGoogleの検索結果に残ります。削除したページはGoogleが再度クロールして404を確認してから消えるので、一度に消えるわけではありません。
残ったURLが気になる場合は、Search Consoleの削除ツールで一時的に検索結果から隠す方法があります。ただ、ページ自体を削除して404か410を返しておけば、時間とともに消えていきます。先にするのは、サーバー側で確実に消えていることの確認です。
順位がいつ戻るかは一概に言えない
順位がいつ、どこまで戻るかについて、Googleは期間を示していません。当社も、改ざんからの回復期間を一般化できる根拠を持っていません。
考え方として言えるのは、警告が消えることと、順位が戻ることは別の段階だということです。警告が付いていた期間はクリックが減り、不正なページがサイトの評価を下げていた可能性があります。Googleがサイトを再評価するには、クロールと再評価の時間がかかります。スパムに対するGoogleの判定がどう動くかは「Googleスパムアップデート」で解説しています。
復旧後は、Search Consoleの検索パフォーマンスで、改ざん前の主要なキーワードの順位と表示回数が戻っているかを追います。戻らないページがあれば、不正なコンテンツや内部リンクの残りがないかを、もう一度確かめます。
出典: Google「審査を申請する」、Google「セキュリティの問題レポート」、Google「手動による対策レポート」
事例:当社がPHP2Shellにどう対応したか
ここからは、当社が実際に行った対応です。SEOラボを含む当社の管理サーバーで、修正バージョンの公開から更新までに何をしたかを時系列で書きます。
修正バージョンの公開から約1日で更新した
2026年10月21日に修正バージョンが公開されたのを受け、同日の夜に、SEOラボのサーバーを含め、当社が管理している全サーバーのPHPのバージョンを洗い出しました。
SEOラボのサーバーでは、その時点で、OSの提供元による修正バージョンがまだ配信されていませんでした。そこで10月22日の朝に、一時的な応急対応として、脆弱性の入口の一つとされるアップロード進捗の機能 session.upload_progress を無効にしました。PHPの公式発表も、すぐに更新できない場合の措置としてこの設定を挙げています。ただし公式発表は、こうした措置は特定の攻撃経路への露出を減らすだけで、安全になるわけではないとも述べています。
同日の午後、OSの提供元から修正バージョンが配信されたのを確認して更新しました。更新後は、主要ページの表示とエラーログを確かめています。修正バージョンの公開から約1日で更新が終わった形です。
公式の修正バージョンがない古いバージョンは、自前で修正を入れた
当社が管理するサーバーには、PHPのサポートが終わった古いバージョン(8.1以前)で動くものや、OSが古く新しいPHPの修正バージョンが配られていないものもありました。こちらは公式の修正バージョンがないので、対応に段階を踏んでいます。
すぐに更新できないサーバーには、まず上記の応急対応をしました。特に古いバージョンのサーバーの一部は、更新が終わるまで、Webの公開範囲を社内からのアクセスだけに一時的に絞っています。
そのうえで、古いバージョンのPHPを配布しているパッケージの提供元が公開した修正パッチを、古いバージョンのソースに当て、自前でビルドした修正入りのバージョンに更新しました。最も古い5.3と5.4は、修正を入れた同じ系列のより新しいバージョン(5.6)へ移行しています。
本番に入れる前には、同じ環境を模したテスト環境で「更新→動作確認→元に戻す」の手順を試しました。本番は1台で問題がないことを確かめてから、台数を増やしています。
古いバージョンから上げると互換性の問題が起きる
更新後、一部のサイトでデータベースに接続できなくなりました。原因は、古い形式で保存されていたデータベースのパスワードを、新しいPHPが受け付けなかったことです。パスワードを新しい形式で保存し直して復旧しました。
古いバージョンからPHPを上げるときは、こうした互換性の問題が起こる可能性があります。これが、テスト環境と「元に戻す」手順を用意してから本番に入れた理由です。
注意:自前でのビルドは一般のサイト運営者向けではない
当社の対応をそのまま勧めるつもりはありません。修正パッチを当てて自前でビルドする方法は、サーバーを自分で管理している技術者向けです。
レンタルサーバーを使っているなら、サーバー会社の案内に従って、管理画面からPHPのバージョンを切り替えるのが基本です。サポートが終わったバージョンで動いているサイトは、これを機にサポートが続いているバージョンへ移行してください。移行で動かなくなる部分があるかは、制作会社に相談する形が確実です。
出典: PHP「Security advisory: Critical remote code execution vulnerabilities, update now」
改ざんを防ぐために普段からできること
復旧ガイドの手順を読むと分かるとおり、改ざんからの復旧は大がかりです。普段からできるのは、派手な対策より地味な更新です。
土台のPHPと、WordPressなどのCMS本体、プラグインは、サポートが続いているバージョンに保ちます。古いソフトウェアは、復旧手順の章で触れた侵入経路の1つです。レンタルサーバーの管理画面にPHPのバージョンの表示があるので、年に一度は確かめておくと安心です。
使っていないサイトや、古いテスト環境を残さないことも大切です。PHP2Shellの対応で当社が最初にしたのは、全サーバーの洗い出しでした。忘れられた環境ほど更新が止まっていて、侵入の入口になります。不要なものは消し、残すものは一覧にしておくと、次に同じことが起きたときに動きが速くなります。
パスワードは、Googleのガイドの「パスワードは 1 つのアプリケーションでのみ使用し、ウェブ全体で再利用しないでください」に従い、使い回しを避けます。管理画面には2段階認証を設定できるものが増えています。
Search Consoleは、サイトの所有者として登録し、通知メールが担当者に届くようにしておきます。セキュリティの問題や手動による対策があると、Googleは所有者にメッセージを送ります。登録していなければ、警告が出ていることにも気づけません。
バックアップは、ガイドの言う「サイトを定期的に自動バックアップする」形にしておくと、復旧のときに正常な状態へ戻す選択肢が持てます。
なお、サイトのSSL化は通信を暗号化するもので、サーバーの中のPHPやCMSの脆弱性をふさぐものではありません。SSL化の効果と範囲は「SSL化(HTTPS)のSEO効果」で解説しています。
出典: Google「脆弱性の特定」、Google「サイトの問題の修正と管理」
まとめ
改ざんの被害は、まず警告とクリックの減少として現れ、復旧は連絡から審査のリクエストまでの順序で進めます。いまできることは2つです。Search Consoleの「セキュリティの問題」と「手動による対策」のレポートを開いて、緑色のチェックマークが出ているかを確かめること。そして、御社のサーバーのPHPのバージョンと、レンタルサーバー会社の告知を確かめることです。
復旧したのに順位が戻らない、不正なURLが消えないといった状況でお困りでしたら、当社のSEOコンサルティングで相談を受け付けています。
この記事の監修者
金田一 健次 きんだいち けんじ
株式会社ディーボ 執行役員。2006年入社、SEO・リスティング広告の運用を中心にウェブマーケティングに従事。無料SEOツール群(hanasakigani、aramakijake等)やBULL、キーワードファインダーの開発を主導し、現在はSEO・GEO対策の普及と技術的アプローチの探求に努める。
サイトが改ざんされていないか、不安ではありませんか?
サイトが改ざんされていないか、不安ではありませんか?
公開ページを読み取り、Googleの警告や不正な転送などの兆候がないかを確かめます。SEO無料調査とあわせて、3営業日以内にメールで結果をお送りします(無料)。
- « 前の記事
SEOコンサルの提案書で確認する7項目|修正指示の見方と依頼前の準備 - 次の記事 »
検索順位を上げたり、検索流入を増やすにはSEOが重要!